|
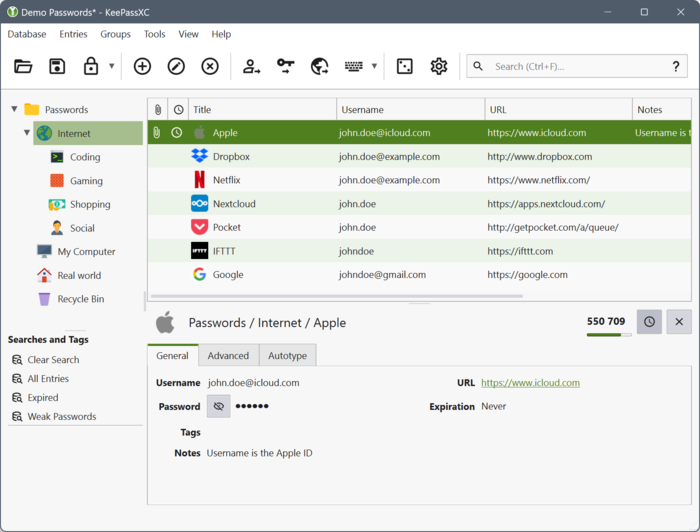
Опубликован выпуск открытого кроссплатформенного менеджера паролей KeePassXC 2.8.0, предоставляющего средства для безопасного хранения обычных паролей, одноразовых паролей (TOTP), SSH-ключей и прочей информации, которую пользователь считает конфиденциальной. Данные могут храниться как в локальном зашифрованном хранилище, так и во внешних облачных хранилищах. Код проекта написан на языке C++ с использованием библиотеки Qt и распространяется под лицензиями GPLv2 и GPLv3. Готовые сборки подготовлены для Linux (AppImage, Flatpak, Ubuntu PPA, Snap), Windows и macOS.
Основные возможности:
- Работа с БД в формате KDBX. Хранение информации в зашифрованном виде. Возможность прикрепления к записям о сохранённых паролях файлов и собственных атрибутов.
- Систематизация информации с распределением по группам. Встроенная система поиска. Автоподстановка паролей в приложения. Возможность управления из командной строки (keepassxc-cli).
- Генератор надёжных паролей. Хранение и генерация одноразовых паролей (TOTP). Анализ качества сохранённых паролей и формирование отчётов со статистикой.
- Интеграция с web-браузерами Chrome, Mozilla Firefox, Edge, Chromium, Vivaldi, Brave и Tor Browser. Поддержка аутентификации с использованием технологии Passkeys, реализованная через интеграцию с браузером.
- Поддержка импорта базы паролей из форматов CSV, 1Password, Bitwarden, Proton Pass и KeePass1. Экспорт в форматы CSV, XML и HTML.
- Поддержка YubiKey и OnlyKey. Интеграция с SSH Agent. Совместный доступ к БД KeeShare.
Поддержка FreeDesktop.org Secret Service, например, для использования вместо GNOME keyring. Поддержка алгоритмов шифрования Twofish и ChaCha20.
Ключевые изменения в новом выпуске:
- Перевод графического интерфейса с Qt5 на Qt6.
- Возможность использования функции атоподстановки паролей в приложения в окружениях на базе Wayland, используя порталы XDG.
- Поддержка настройки комбинаций клавиш.
- Возможность синхронизации БД с внешними системами и поддержка использования внешних утилит для импорта.
- Режим быстрой разблокировки доступа через Polkit в Linux.
- Формирование ARM64-сборок для Windows и экспериментальных ARM64-сборок в формате AppImage для Linux.
- Переход на хранение файлов состояния приложения в каталоге ~/.local/state/ (XDG_STATE_HOME) вместо ~/.cache (XDG_CACHE_HOME).
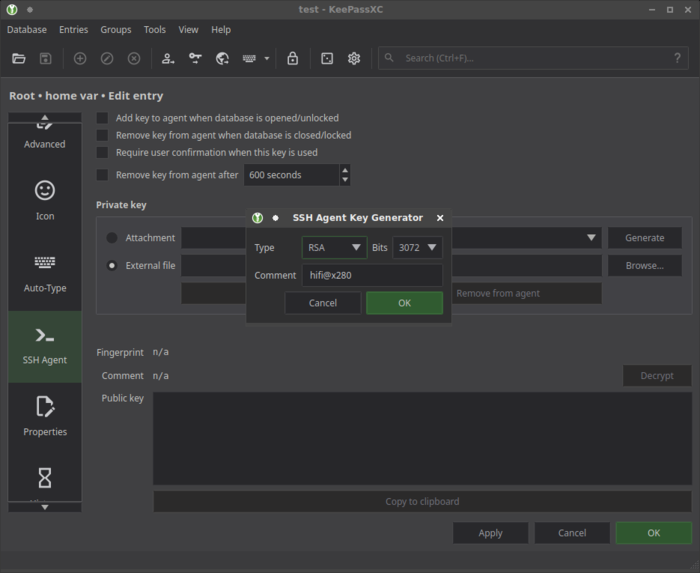
- Поддержка генерации ключей RSA, ECDSA и Ed25519 для SSH Agent.
- Улучшена интеграция с рабочим столом сборок в формате AppImage.
- Реализован импорт SSH-ключей, паролей от Wi-Fi и записей с неизвестным типом из Proton Pass.
- Устранена уязвимость (CVE-2026-69150), приводящая к обращению к уже освобождённой памяти при импорте специально оформленного файла в формате KDB.
|